
Serangan siber kini menjadi ancaman paling mematikan bagi fasilitas kesehatan modern. Oleh karena itu, rumah sakit wajib mengadopsi standar perlindungan data yang sangat ketat. Artikel ini akan membedah framework keamanan tiga lapis yang diimplementasikan pada infrastruktur klien enterprise SistemKesehatan.id. Tujuannya adalah memastikan pelayanan pasien tidak terhenti sedetik pun.
Apa Itu Cyber Security Rumah Sakit?
Cyber security rumah sakit adalah sistem perlindungan infrastruktur digital fasilitas kesehatan dari berbagai serangan siber. Perlindungan ini mencakup pencegahan pencurian rekam medis elektronik dan pemblokiran perangkat lunak perusak (ransomware). Selanjutnya, sistem keamanan ini menjamin kelancaran operasional rumah sakit setiap hari.
Untuk mencapai tingkat keamanan maksimal, sistem harus memiliki tata kelola enkripsi tingkat tinggi. Selain itu, perlindungan ini harus sesuai dengan regulasi Kementerian Kesehatan dan Badan Siber dan Sandi Negara (BSSN). Akibatnya, rumah sakit dapat melindungi kerahasiaan rekam medis elektronik pasien dari kebocoran data.
Baca juga : Pentingnya memilih SIMRS yang terdaftar PSE Kominfo
Mengapa Ransomware Menjadi Ancaman Terbesar Fasyankes?
Peretas sangat menyukai target berupa fasilitas pelayanan kesehatan. Pertama, data medis pasien memiliki nilai jual yang sangat tinggi di pasar gelap. Kedua, rumah sakit membutuhkan akses data yang cepat untuk menyelamatkan nyawa pasien.
Akibatnya, peretas tahu bahwa manajemen rumah sakit akan cenderung membayar tebusan dengan cepat. Namun, membayar tebusan tidak pernah menjamin data Anda akan kembali utuh. Oleh karena itu, pencegahan melalui sistem keamanan yang berlapis adalah satu-satunya jalan keluar yang rasional.
3 Lapisan Pertahanan Wajib Melawan Serangan Ransomware
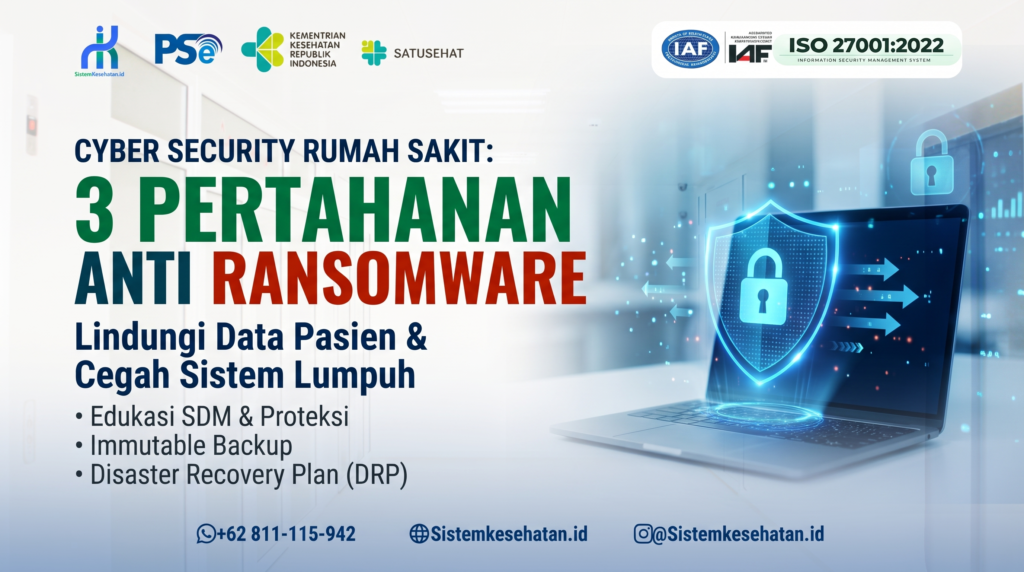
Melindungi infrastruktur sistem informasi manajemen rumah sakit (SIMRS) membutuhkan lebih dari sekadar antivirus biasa. Tim IT wajib membangun ekosistem pertahanan yang saling terhubung. Berikut adalah tiga lapisan pertahanan wajib yang harus Anda terapkan:
1. Proteksi Perimeter dan Endpoint (Enkripsi & Akses)
Lapisan pertama berfokus pada pencegahan masuknya perangkat lunak berbahaya ke dalam jaringan internal. Oleh karena itu, rumah sakit harus menggunakan firewall generasi terbaru dan sistem deteksi intrusi yang cerdas.
Selain itu, setiap perangkat keras yang terhubung wajib memiliki proteksi endpoint yang kuat. Penggunaan autentikasi multi-faktor (MFA) bagi seluruh staf medis juga menjadi syarat mutlak. Akibatnya, peretas tidak bisa masuk meskipun mereka berhasil mencuri kata sandi dokter atau perawat.
2. Immutable Backup (Cadangan Data Kebal Kunci)
Lapisan kedua adalah jaring pengaman utama saat peretas berhasil menembus lapisan pertama. Sistem immutable backup memastikan data cadangan pasien tidak dapat diubah, dihapus, atau dikunci.
Fitur ini mengisolasi data salinan dari jaringan utama secara otomatis. Oleh sebab itu, saat server utama terkena ransomware, data cadangan Anda tetap aman tak tersentuh. Selanjutnya, tim IT dapat langsung memulihkan sistem operasional dalam hitungan menit tanpa harus membayar tebusan.
3. Disaster Recovery Plan (DRP) & Simulasi Rutin
Lapisan ketiga adalah kesiapan manusia dan prosedur operasional standar dalam menghadapi krisis. Disaster Recovery Plan (DRP) adalah dokumen panduan langkah demi langkah saat bencana siber benar-benar terjadi.
Namun, memiliki dokumen DRP saja tentu tidak cukup. Tim IT dan manajemen wajib melakukan simulasi DRP minimal satu kali setiap tahun. Oleh karena itu, seluruh staf akan memahami peran mereka masing-masing saat sistem utama mengalami kelumpuhan total.
Kepatuhan ISO 27001 dan Keamanan Data Rekam Medis
Pemerintah Republik Indonesia sangat serius menangani masalah perlindungan data pribadi. Melalui berbagai regulasi terbaru, fasilitas kesehatan wajib menjaga kerahasiaan rekam medis pasien dengan standar internasional.
Sistem yang baik menggunakan enkripsi end-to-end serta harus tersertifikasi ISO 27001. Sertifikasi ini membuktikan bahwa manajemen risiko keamanan informasi rumah sakit telah berjalan dengan sangat baik. Akibatnya, rumah sakit Anda akan terhindar dari sanksi administratif dan tuntutan hukum.
Kesimpulan: Amankan Sistem Informasi Rumah Sakit Anda Sekarang
Menunda investasi pada sektor keamanan siber adalah sebuah perjudian yang sangat berbahaya. Jangan biarkan operasional rumah sakit Anda lumpuh dan membahayakan nyawa banyak pasien. Oleh karena itu, Anda harus segera mengevaluasi arsitektur keamanan IT di fasilitas kesehatan Anda.
Apakah Anda sudah mengecek status simulasi DRP di rumah sakit Anda tahun ini? Segera tag rekan IT dan manajemen Anda untuk melakukan evaluasi. Jadwalkan audit keamanan sistem dan konsultasikan kebutuhan infrastruktur Anda bersama tim ahli dari SistemKesehatan.id sekarang juga!